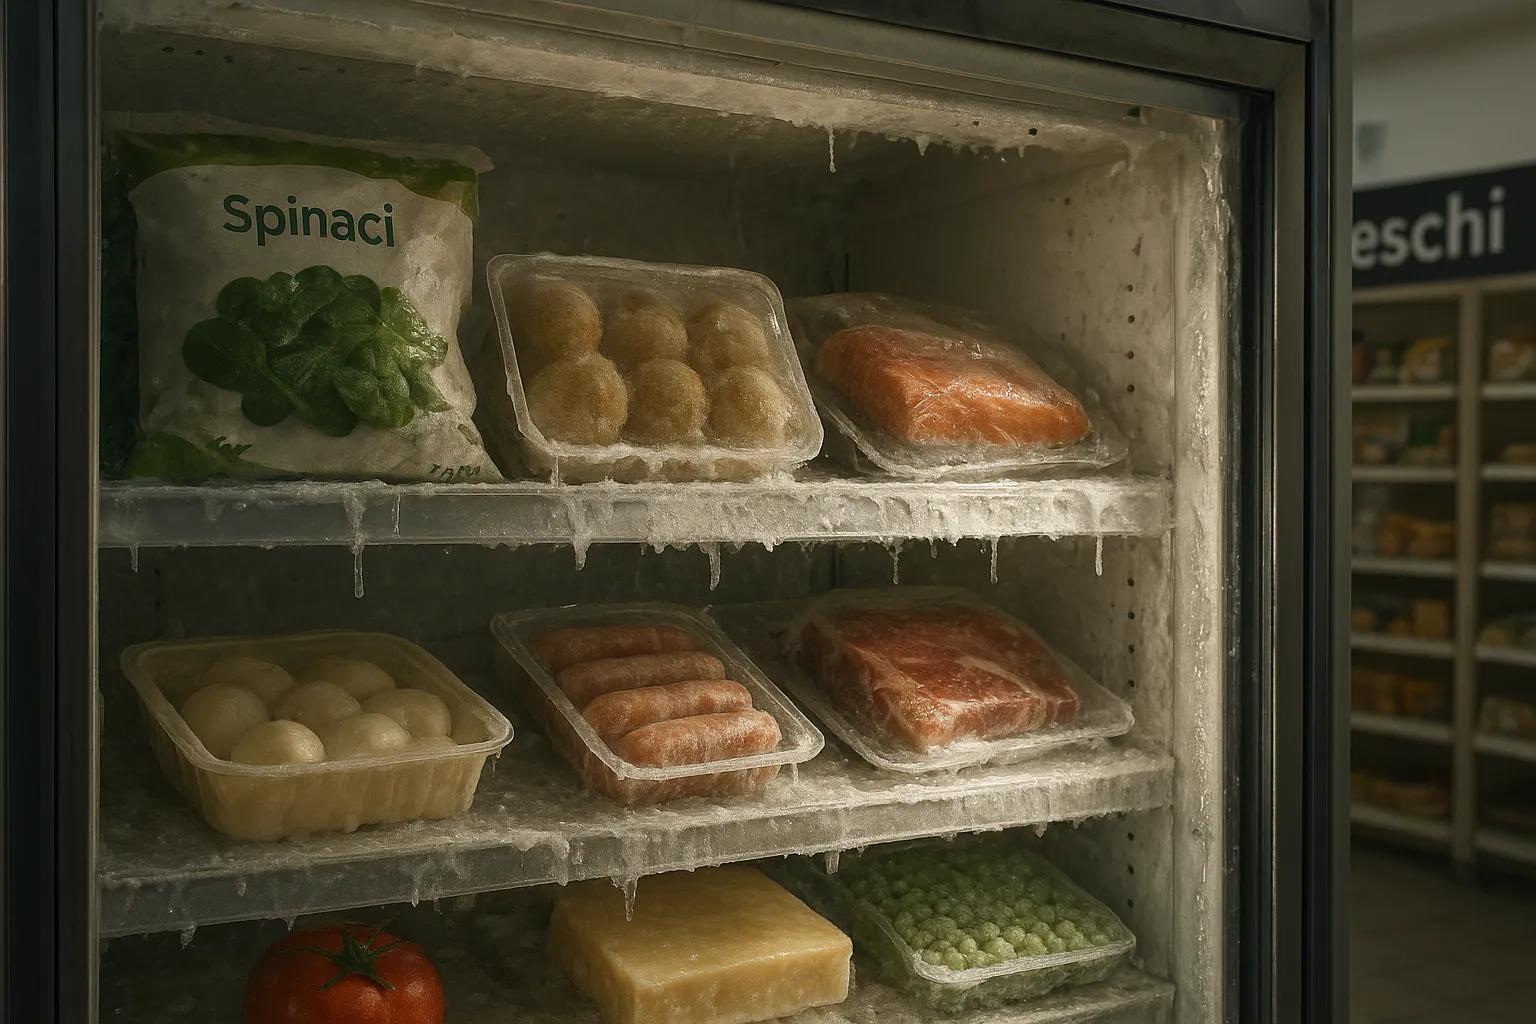
I supermercati francesi, inclusi Cooperative U, E. Leclerc e Intermarché, sono stati colpiti da un attacco informatico che ha alterato le temperature dei loro frigoriferi, compromettendo la catena del freddo. Questo ha portato allo scarto di carne, latticini, verdure e prodotti surgelati, con scaffali svuotati e la necessità di buttare i prodotti per motivi di sicurezza.
Impatto sui supermercati
L'attacco ha modificato i comandi degli impianti di refrigerazione, causando un aumento delle temperature e, in alcuni casi, attivando lo sbrinamento. Questo ha coinvolto marche come Danfoss e Copeland, i cui sistemi di controllo industriale sono stati identificati come vulnerabili.
Estensione e rischi dell'attacco
Secondo gli esperti di cybersecurity, questo attacco dimostra come impianti connessi di acqua, ospedali, energia e trasporti possano diventare bersagli critici anche in Italia. Senza una protezione adeguata, la manomissione di comandi digitali può portare a disservizi reali, come la perdita di telemetria negli acquedotti o ritardi nelle strutture sanitarie.
Vulnerabilità e misure preventive
L'inchiesta aperta dalla procura di Parigi e le segnalazioni delle autorità francesi evidenziano una vulnerabilità software. Copeland, ad esempio, si sta adoperando con i clienti per mitigare il rischio. Per evitare futuri incidenti, gli operatori devono distinguere tra intrusioni confermate e guasti tecnici, seguendo le linee guida delle autorità come ENISA e CERT nazionali.